
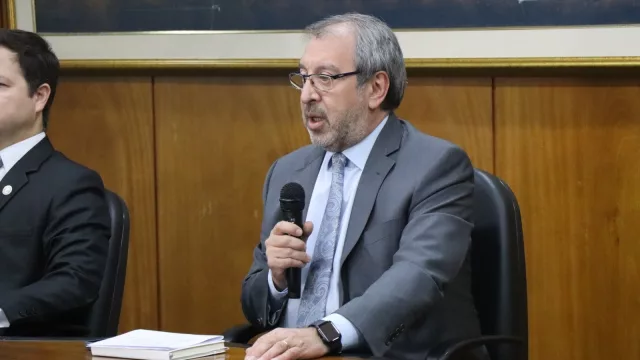
Pedrozo explicó que las instituciones sanitarias acumulan importantes debilidades técnicas y organizacionales. Entre ellas mencionó la falta de una adecuada higiene cibernética, el uso de sistemas operativos obsoletos, vulnerabilidades sin corregir y una escasa inversión en herramientas especializadas para la protección de la información. También advirtió que muchas organizaciones continúan dependiendo de antivirus antiguos o, incluso, carecen de soluciones básicas de seguridad.
“Este incidente es un síntoma de que la madurez en ciberseguridad es baja y demasiado frágil. No es un hecho aislado, sino una consecuencia de fallas estructurales que existen en Paraguay y en toda Latinoamérica”, señaló. Además, agregó que muchas instituciones mantienen la falsa creencia de que nunca serán blanco de un ataque porque no pertenecen al sistema financiero, una percepción que calificó como un grave error frente al escenario actual de amenazas.
El especialista explicó que un ransomware funciona como un “secuestro digital”. Este tipo de malware cifra los archivos de una organización e impide el acceso a bases de datos, documentos, imágenes médicas y otros registros esenciales, para luego exigir un rescate económico, generalmente en criptomonedas. Actualmente, los grupos criminales también aplican la modalidad de doble extorsión: además de bloquear los sistemas, amenazan con publicar la información robada si la víctima no paga.
Según Pedrozo, los hospitales y sanatorios representan uno de los objetivos más atractivos para los ciberdelincuentes porque administran información altamente sensible y no pueden detener sus operaciones sin poner en riesgo la atención de los pacientes. “Acá no estamos hablando solamente de datos. Estamos hablando de vidas humanas. Si un hospital pierde acceso a determinada información, la consecuencia puede ser mucho más grave que una pérdida económica”, remarcó.
El experto también describió cuál debe ser la reacción durante las primeras horas después de detectar un ataque de ransomware. Indicó que el primer paso consiste en aislar inmediatamente el equipo comprometido, desconectándolo de la red sin apagarlo, ya que la memoria RAM conserva evidencia fundamental para una investigación forense. Posteriormente, recomendó declarar una emergencia institucional, conformar un comité de crisis integrado por directivos, responsables de tecnología, asesores legales y recursos humanos, además de identificar el origen del ataque, preservar las evidencias y evaluar el alcance de la infección.
Pedrozo sostuvo que muchas organizaciones tampoco cuentan con planes de continuidad del negocio ni protocolos de recuperación ante desastres, lo que agrava el impacto cuando ocurre un incidente. También cuestionó la escasa cultura de respaldo de información y afirmó que numerosas instituciones ni siquiera realizan copias de seguridad de manera periódica, una práctica que dificulta la recuperación de los sistemas comprometidos.
Respecto al pago del rescate, el doctor en ciberseguridad fue categórico. “Pagar no garantiza recuperar la información y tampoco representa una opción ética ni profesional. Es una apuesta desesperada con delincuentes que no tienen ningún compromiso de cumplir su palabra”, afirmó. Además, explicó que entregar dinero financia futuros ataques, convierte a la organización en un objetivo recurrente y fortalece a las bandas criminales para desarrollar herramientas cada vez más sofisticadas, incluso con apoyo de inteligencia artificial.
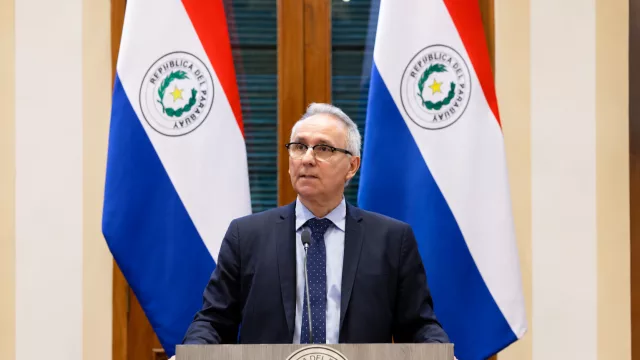
Finalmente, Pedrozo consideró que Paraguay necesita fortalecer con urgencia la regulación en materia de ciberseguridad para el sector sanitario. “Deberíamos adoptar un framework específico para hospitales y sanatorios, tanto públicos como privados, porque hoy la protección de la información médica debe ser una prioridad nacional”, expresó. A su criterio, la seguridad digital dejó de ser un asunto exclusivamente tecnológico y pasó a convertirse en un componente esencial para garantizar la continuidad de los servicios de salud y la protección de los pacientes.

Tu opinión enriquece este artículo: