Esta nueva ley hace que las empresas comiencen a preguntarse: ¿cómo obtuvieron los datos que tienen, para qué los utilizan y qué hacen con esa información? Aunque todavía falta la reglamentación que terminará de precisar varios puntos, el nuevo marco plantea cambios que alcanzarán a prácticamente todas las organizaciones que tratan datos personales.
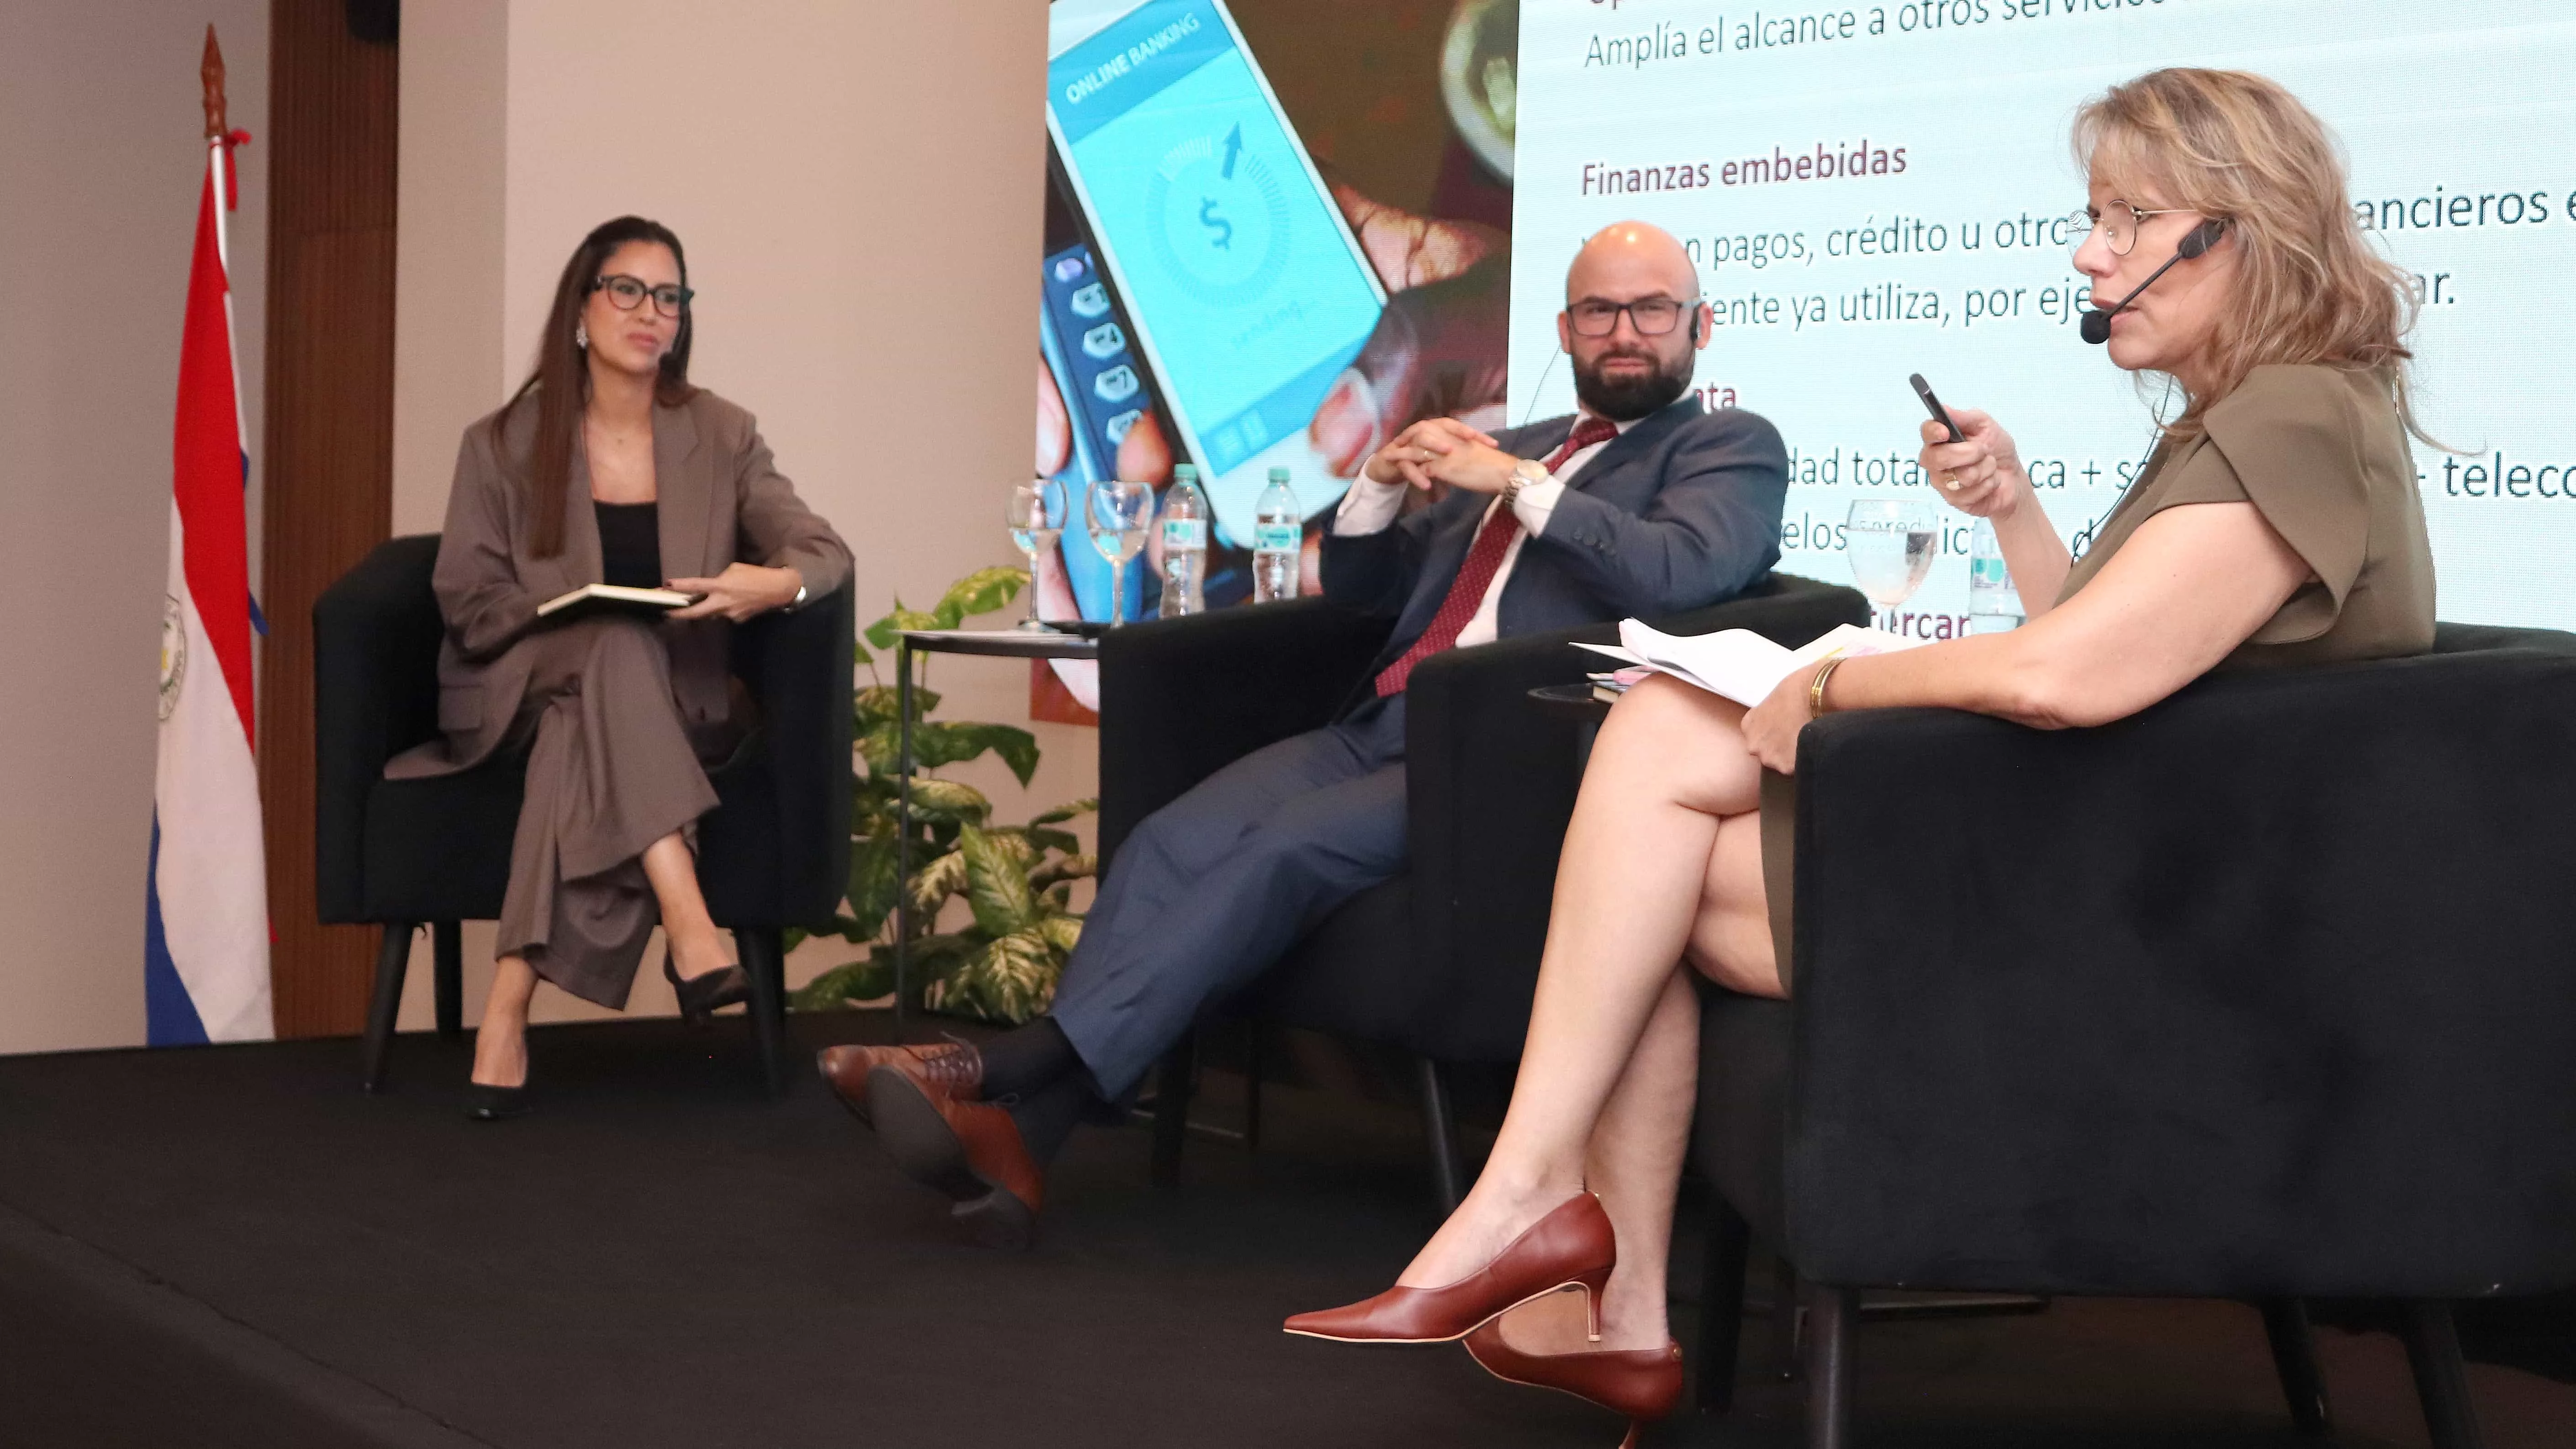
El tema fue analizado este martes durante una nueva edición de Clima de Negocios, organizada por el Club de Ejecutivos del Paraguay, con la participación de Pablo Debuchy, socio del Estudio Jurídico Gross Brown, y Liz Cramer, presidenta de la Asociación de Bancos del Paraguay (Asoban). La conversación fue moderada por Paula Velilla, directora del Club de Ejecutivos del Paraguay, y abordó el impacto jurídico y operativo de la nueva normativa. InfoNegocios acompañó el encuentro.
Uno de los primeros puntos que marcó Debuchy fue el tiempo que todavía tienen las organizaciones para prepararse. La ley cuenta con 61 artículos y deja varios aspectos importantes sujetos a la reglamentación del Poder Ejecutivo. El horizonte está puesto en el 27 de noviembre de 2027, fecha en la que, en principio, la ley estará plenamente vigente.
“Todo está ahora mismo en papel. Este papel nos sirve para prepararnos”, sostuvo Debuchy, quien planteó que este período debe servir para entender las nuevas reglas, revisar procesos y empezar a practicar antes de que las obligaciones entren plenamente en funcionamiento.
Los datos ya no son solo un asunto del sector financiero
Uno de los cambios más importantes es el alcance transversal de la normativa. La protección de datos ya no queda asociada únicamente a información crediticia: alcanza a datos de clientes, proveedores, colaboradores y otras personas físicas, independientemente del sector.
Debuchy explicó que actividades como acceder, utilizar, almacenar, procesar, transmitir o transferir información forman parte del tratamiento de datos personales. Por eso, la revisión no debería quedar concentrada en un solo departamento, sino atravesar áreas como recursos humanos, marketing, atención al cliente y gestión de proveedores.
La ley también ordena con mayor claridad los roles de titulares, responsables y encargados del tratamiento. Un contact center, por ejemplo, puede actuar como encargado respecto de la empresa que lo contrata, mientras que un proveedor de almacenamiento puede cumplir ese mismo rol frente a un banco.
Esto genera una cadena de relaciones que las empresas deberán poder seguir y documentar. “Lo que sí le obliga a los distintos sujetos de la cadena es a entender cuáles son las relaciones, cómo están construidas, cómo se llega de una punta a la otra, pero más que nada para la trazabilidad”, explicó Debuchy.
El consentimiento ya no es suficiente
Otro de los cambios que puede modificar prácticas habituales es el lugar que ocupa el consentimiento. Según explicó Debuchy, la nueva ley amplía las bases que pueden justificar el tratamiento de datos e incluye, entre otras, la ejecución de un contrato y el interés legítimo.
Eso significa que una empresa ya no debería quedarse únicamente con la idea de “tengo el consentimiento, entonces puedo usar el dato”. También tendrá que poder explicar cómo obtuvo esa información, para qué la necesita y cuál es la finalidad del tratamiento.
“La pregunta permanente es: ¿cómo yo accedí a ese dato y para qué?”, planteó Debuchy.
La normativa incorpora, además, principios relacionados con la finalidad, la minimización de los datos y su conservación y supresión. Es decir, no se trata solamente de saber qué información tiene una empresa, sino también de justificar por qué la conserva y cuándo corresponde eliminarla.
En el caso del sector financiero, este escenario suma complejidad porque la nueva ley convivirá con otras normas y organismos que ya intervienen en la relación entre bancos y usuarios. Cramer señaló que uno de los desafíos será evitar que la reglamentación termine agregando más capas de control sin resolver la actual superposición de competencias.
Debuchy coincidió en que este será uno de los puntos que deberá ordenar la reglamentación, ya que los bancos quedarán alcanzados por la nueva normativa en los tratamientos de datos que no tengan una finalidad crediticia, mientras que las reglas específicas sobre datos crediticios seguirán vigentes.
Las empresas también tendrán que responder por lo que hacen sus proveedores
La nueva estructura también obliga a mirar hacia afuera de la propia organización. Si una empresa trabaja con un proveedor que accede a datos personales o los procesa, deberá tener claro qué información recibe, para qué la utiliza y cuál es su rol dentro de la cadena.
Para Debuchy, esto vuelve especialmente importante la trazabilidad. El titular de los datos se relaciona con una empresa y no necesariamente sabe qué proveedor tecnológico, contact center o servicio externo interviene detrás.
Por eso, la responsabilidad de la empresa no termina simplemente al tercerizar un proceso: deberá conocer cómo está construida esa cadena y qué ocurre con los datos a lo largo del recorrido.
72 horas para reaccionar ante un incidente
Entre los puntos que requieren preparación aparece también la respuesta ante incidentes de seguridad que afecten datos personales.
“Guárdense ya este dato: 72 horas”, remarcó Debuchy, al explicar que la normativa contempla comunicaciones ante estos incidentes a la Agencia y, potencialmente, a los titulares afectados. El punto obliga a las empresas a tener protocolos claros y a saber quién debe actuar cuando ocurre un problema, incluso si sucede un viernes por la noche o durante un feriado.
La ley también crea una Agencia Nacional de Protección de Datos Personales, que funcionará dentro del MITIC, y contempla herramientas preventivas como evaluaciones de impacto y códigos de buenas prácticas. También incorpora la figura del oficial de protección de datos, aunque Debuchy aclaró que todavía no está definido qué organizaciones estarán obligadas a contar con esta figura.
Otro frente será el ejercicio de los derechos de los titulares. Debuchy señaló que la ley reconoce varios derechos concretos y accionables que exigirán capacidad de respuesta por parte de responsables y encargados del tratamiento.
También habrá que mirar fuera del país
Las transferencias internacionales de datos serán otro punto a revisar, especialmente para las empresas que utilizan plataformas, servicios tecnológicos o proveedores radicados en el exterior.
Debuchy explicó que la normativa establece condiciones vinculadas al nivel de protección existente en los países de destino y adelantó que la futura Agencia tendrá un papel en la definición de estos criterios. Por eso, recomendó revisar desde ahora los contratos con proveedores externos y entender dónde terminan almacenados o procesados los datos.
El mensaje que dejó el encuentro no fue esperar hasta noviembre de 2027 para empezar a actuar, sino aprovechar el tiempo disponible para entender la ley, ordenar procesos y conocer qué información maneja cada organización.
“Es momento de ir practicando y entendiendo”, resumió Debuchy.


Tu opinión enriquece este artículo: